Standart bir internet bağlantısında bilgisayarınızdan çıkan her TCP/IP paketi doğrudan ev yönlendiriciniz üzerinden internet servis sağlayıcınıza (ISS), oradan da hedef web sunucusuna ulaşır. Bu doğrudan çizgide iki büyük gizlilik açığı vardır: hem ISS'niz gece saat üçte hangi alan adına bağlandığınızı günlük loglara işler hem de bağlandığınız site kendi sunucu kayıtlarında sizin gerçek ev IP adresinizi ve yaklaşık coğrafi konumunuzu görür. Tor ağı (The Onion Router) tam da bu doğrusal bağı koparmak için 1990'ların ortasında ABD Deniz Araştırma Laboratuvarı'nda (NRL) Paul Syverson, Michael Reed ve David Goldschlag tarafından tasarlanan soğan yönlendirmesi (onion routing) konseptini uygular.
Donanma projesi olarak doğmasının arkasında son derece pratik bir neden vardı: istihbarat personeli internete girerken "bu bağlantı askeri ağdan geliyor" izini gizlemek istese, sadece askerlerin kullandığı bir tünel tam tersine dikkat çekerdi; o yüzden protokol açık kaynaklı olarak sivil dünyaya açıldı ve Roger Dingledine ile Nick Mathewson'ın geliştirmesiyle bugün milyonlarca gazeteci, aktivist ve sıradan kullanıcının yararlandığı gönüllü Tor altyapısına dönüştü.
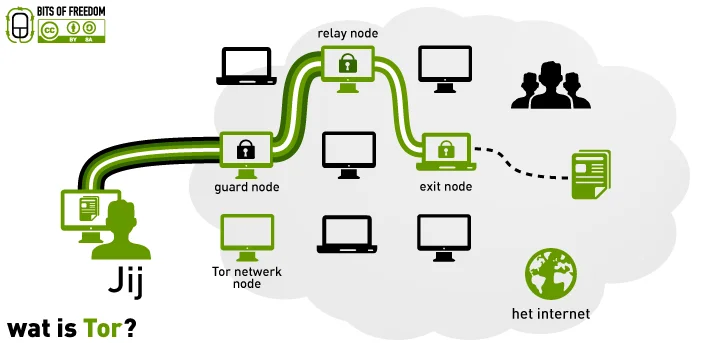
Üç sıçramalı devre ve katmanlı şifreleme mimarisi
Tor Browser'ı başlattığınızda istemci, dünyadaki binlerce gönüllü rölenin listesini Dizin Otoritelerinden çeker, üç rastgele düğüm seçer ve verinizi en içten en dışa doğru üç farklı oturum anahtarıyla iç içe şifreler:
- Giriş / Koruma Düğümü (Guard Node): Evinizden çıkan bağlantıyı karşılar. Bu yüzden sizin gerçek IP adresinizi görür, ancak paketin içinde hangi siteye gittiğiniz veya ne gönderdiğiniz şifreli olduğu için hedefi bilmez. Guard düğümler rastgele saldırgan düğümlerle sürekli değiştirilmesin diye aylarca sabit tutulur.
- Orta Düğüm (Middle Relay): Trafiği Guard düğümünden alır ve yalnızca ikinci şifreleme katmanını soyarak bir sonraki adımı görür. Ne sizin kim olduğunuzu bilir ne de nihai hedef web sitesini tanır; yalnızca iki şifreli nokta arasındaki köprüdür.
- Çıkış Düğümü (Exit Node): Son şifreleme katmanını çözer ve isteği açık internetteki hedef sunucuya iletir. Hedef site yalnızca çıkış düğümünün IP adresini kaydeder; fakat eğer site HTTPS yerine şifresiz HTTP kullanıyorsa, çıkış düğümü geçen trafiğin içeriğini okuyabilir.
Eğer ziyaret ettiğiniz adres .com değil de bir .onion gizli servisi ise trafik hiçbir zaman açık internete çıkmaz. Hem sizin istemciniz üç röle kurar hem de gizli servis sunucusu kendi üç rölesini kurarak bir "buluşma noktasında" (rendezvous point) kriptografik olarak buluşur; böylece ne kullanıcı sunucunun yerini bilir ne de sunucu kullanıcının IP'sini görür.

Matematiksel anonimlik hangi noktada açık verir?
Forumumuzdaki Tor kullanırken dikkat edilmesi gerekenler rehberinde de altını çizdiğimiz üzere, Tor şifrelemesi doğrudan kırılmasa bile iki temel sınırda zayıflar. İlk olarak, Tor yüksek gecikmeli bir ağ değildir ve paket boyutlarını ya da zamanlamasını sonsuza dek gizlemez; küresel düzeyde internet omurgalarını izleyebilen bir aktör, sizin Guard düğümünüze giren trafik dalgasını çıkış düğümünden çıkan trafik dalgasıyla eşleştirirse (uçtan uca zaman korelasyon saldırısı) bağlantıyı deşifre edebilir.
İkinci ve çok daha sık rastlanan açık ise doğrudan kullanıcı hatasından gelir: aynı Tor Browser oturumunda gerçek adınızın kayıtlı olduğu bir e-postaya girmek, tarayıcı penceresini tam ekran yapıp benzersiz ekran çözünürlüğü izi bırakmak, ek eklenti yüklemek ya da indirdiğiniz bir PDF belgesini internet bağlantısı açıkken bilgisayarınızda açmak, yıllar süren mühendislik emeğini saniyeler içinde çöpe atar.
—
Tartışmaya katıl
Yorum yazmak ve etkileşimde bulunmak için giriş yapmalısın.
Ahali bu entry için 9 mesaj gönderdi.1–9 / 9 mesaj